OTP-SaaS (سرویس احراز هویت پیامکی یکبارمصرف)
معرفی محصول :
OTP SaaS : سرویس احراز هویت پیامکی یکبارمصرف
OTP SaaS سرویس احراز هویت پیامکی یکبارمصرف لوتوستل است که به وبسایتها، فروشگاههای آنلاین، اپلیکیشنها و سامانههای سازمانی امکان میدهد فرایند ورود و احراز هویت کاربران را با استفاده از کد یکبارمصرف (OTP) پیادهسازی کنند.
در این مدل، کاربر نهایی برای ورود به سامانه، بهجای حفظ و واردکردن نام کاربری و رمز عبور، شماره تلفن همراه خود را وارد کرده و کد یکبارمصرف را از طریق پیامک دریافت میکند. سپس با واردکردن این کد، فرایند احراز هویت تکمیل میشود.
OTP SaaS بهگونهای طراحی شده است که سازمان یا کسب وکار بتواند بدون نیاز به ایجاد و نگهداری زیرساخت مستقل ارسال پیامک و در مدل منتخب، بدون نیاز به توسعه موتور تولید و مدیریت OTP، این قابلیت را به سامانه خود اضافه کند.
ارتباط سامانه مشتری با سرویس لوتوستل از طریق API انجام میشود و میتوان آن را بهعنوان یک لایه سرویس احراز هویت پیامکی در معماری نرمافزاری سازمان مورد استفاده قرار داد. . این الگو مشابه سرویسهای شناختهشدهٔ احراز هویت پیامکی (مانند مدل تأیید شمارهٔ گوگل) است و بهطور کامل از طریق API در اختیار سازمان مشتری
قرار میگیرد.
دو مدل سرویس
بسته به اینکه موتور تولید و اعتبارسنجی کد کجا قرار داشته باشد، OTP SaaS در دو مدل ارائه میشود:
|
مدل |
تولید کد |
مسیر تطبیق |
مناسب برای |
|
مدل ۱ |
لوتوستل |
سازمان، ورودی کاربر را با کد اعلامشده از لوتوستل تطبیق میدهد. |
سازمانهایی که نمیخواهند موتور تولید کد را خودشان نگهداری کنند. |
|
مدل ۲ |
سازمان |
لوتوستل صرفاً پیامک را تحویل میدهد؛ تطبیق توسط خود سازمان انجام میشود. |
سازمانهایی که موتور تولید و اعتبارسنجی کد را خودشان دارند. |
در هر دو مدل، تعامل سازمان با لوتوستل بهطور کامل از طریق API انجام میشود.
سطح سرویس (SLA)
اولویت بالا / سرویس حساس به زمان:
مناسب برای سناریوهایی مانند ورود کاربران، ثبتنام، تأیید شماره همراه،
پرداخت و عملیات حساس که دریافت سریع پیامک و تکمیل فرایند احراز
هویت اهمیت بالایی دارد. در این سطح، درخواستهای OTP با اولویت بالاتر در مسیر ارسال قرار میگیرند
تا پیامک در سریعترین زمان ممکن به کاربر تحویل شود.
اولویت متوسط:
مناسب برای کاربردهای عمومیتر که حساسیت زمانی کمتری دارند؛
مانند برخی اطلاعرسانیها، تأییدهای غیرحساس و فرایندهایی که تأخیر محدود در
دریافت پیامک تأثیر قابلتوجهی بر عملکرد سامانه ندارد.
روشهای دسترسی
API : روش اصلی و کامل دسترسی برای توسعهدهندگان، از روز اول در دسترس
پلاگین (بهزودی): افزونهٔ آماده برای سامانههای مدیریت محتوا و فروشگاهساز مانند ووردپرس؛ فرایند فنی مدیریت احراز هویت داخل پلاگین نیازمند طراحی جداگانه است.
معماری ارتباط نرمافزاری با سامانهٔ سازمان
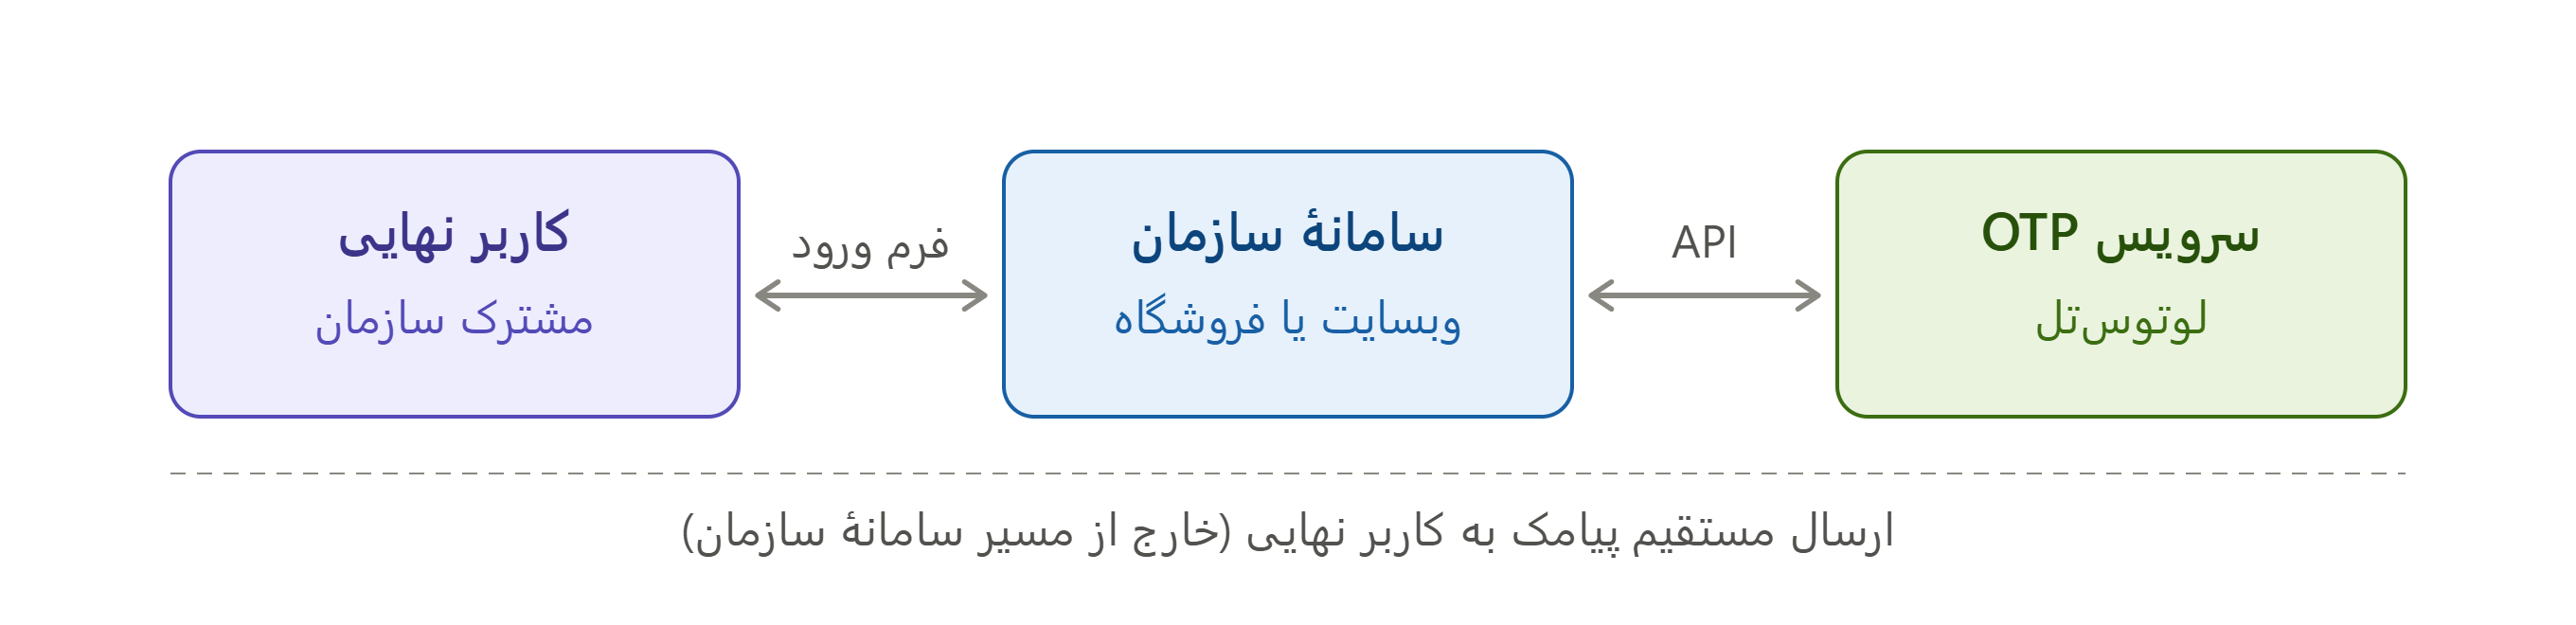
نمودار زیر سه طرف درگیر در فرایند OTP SaaS و مسیر ارتباط آنها را نشان میدهد. نکتهٔ کلیدی این است که پیامک حاوی کد، مستقیماً و خارج از مسیر سامانهٔ سازمان، به کاربر نهایی تحویل داده میشود؛ سازمان فقط با API لوتوستل در تعامل است.
گامهای مدل ۱ : تولید کد توسط لوتوستل:
1. سازمان از طریق API، درخواست کد یکبارمصرف برای شمارهٔ مشترک خود را به لوتوستل ارسال میکند.
2. لوتوستل کد را تولید و بلافاصله بهصورت پیامک مستقیم برای کاربر نهایی ارسال میکند.
3. لوتوستل همان کد را در پاسخ API به سازمان اعلام میکند.
4. کاربر نهایی کد دریافتی را در فرم ورود سامانهٔ سازمان وارد میکند.
5. سازمان کد واردشده توسط کاربر را با کد دریافتی از لوتوستل تطبیق میدهد و در صورت تطابق، ورود را تأیید میکند.
گامهای مدل ۲ : تولید کد توسط سازمان:
1. سازمان خودش کد یکبارمصرف را تولید میکند و از طریق API برای ارسال به لوتوستل میفرستد.
2. لوتوستل صرفاً پیامک حاوی همان کد را برای کاربر نهایی ارسال میکند؛ در تولید یا اعتبارسنجی کد نقشی ندارد.
3. کاربر نهایی کد دریافتی را در فرم ورود سامانهٔ سازمان وارد میکند.
4. سازمان ورودی کاربر را با کدی که خودش تولید کرده بود تطبیق میدهد و ورود را تأیید میکند.
مزیت زیرساختی لوتوستل در برابر CP و اگریگیتورها :
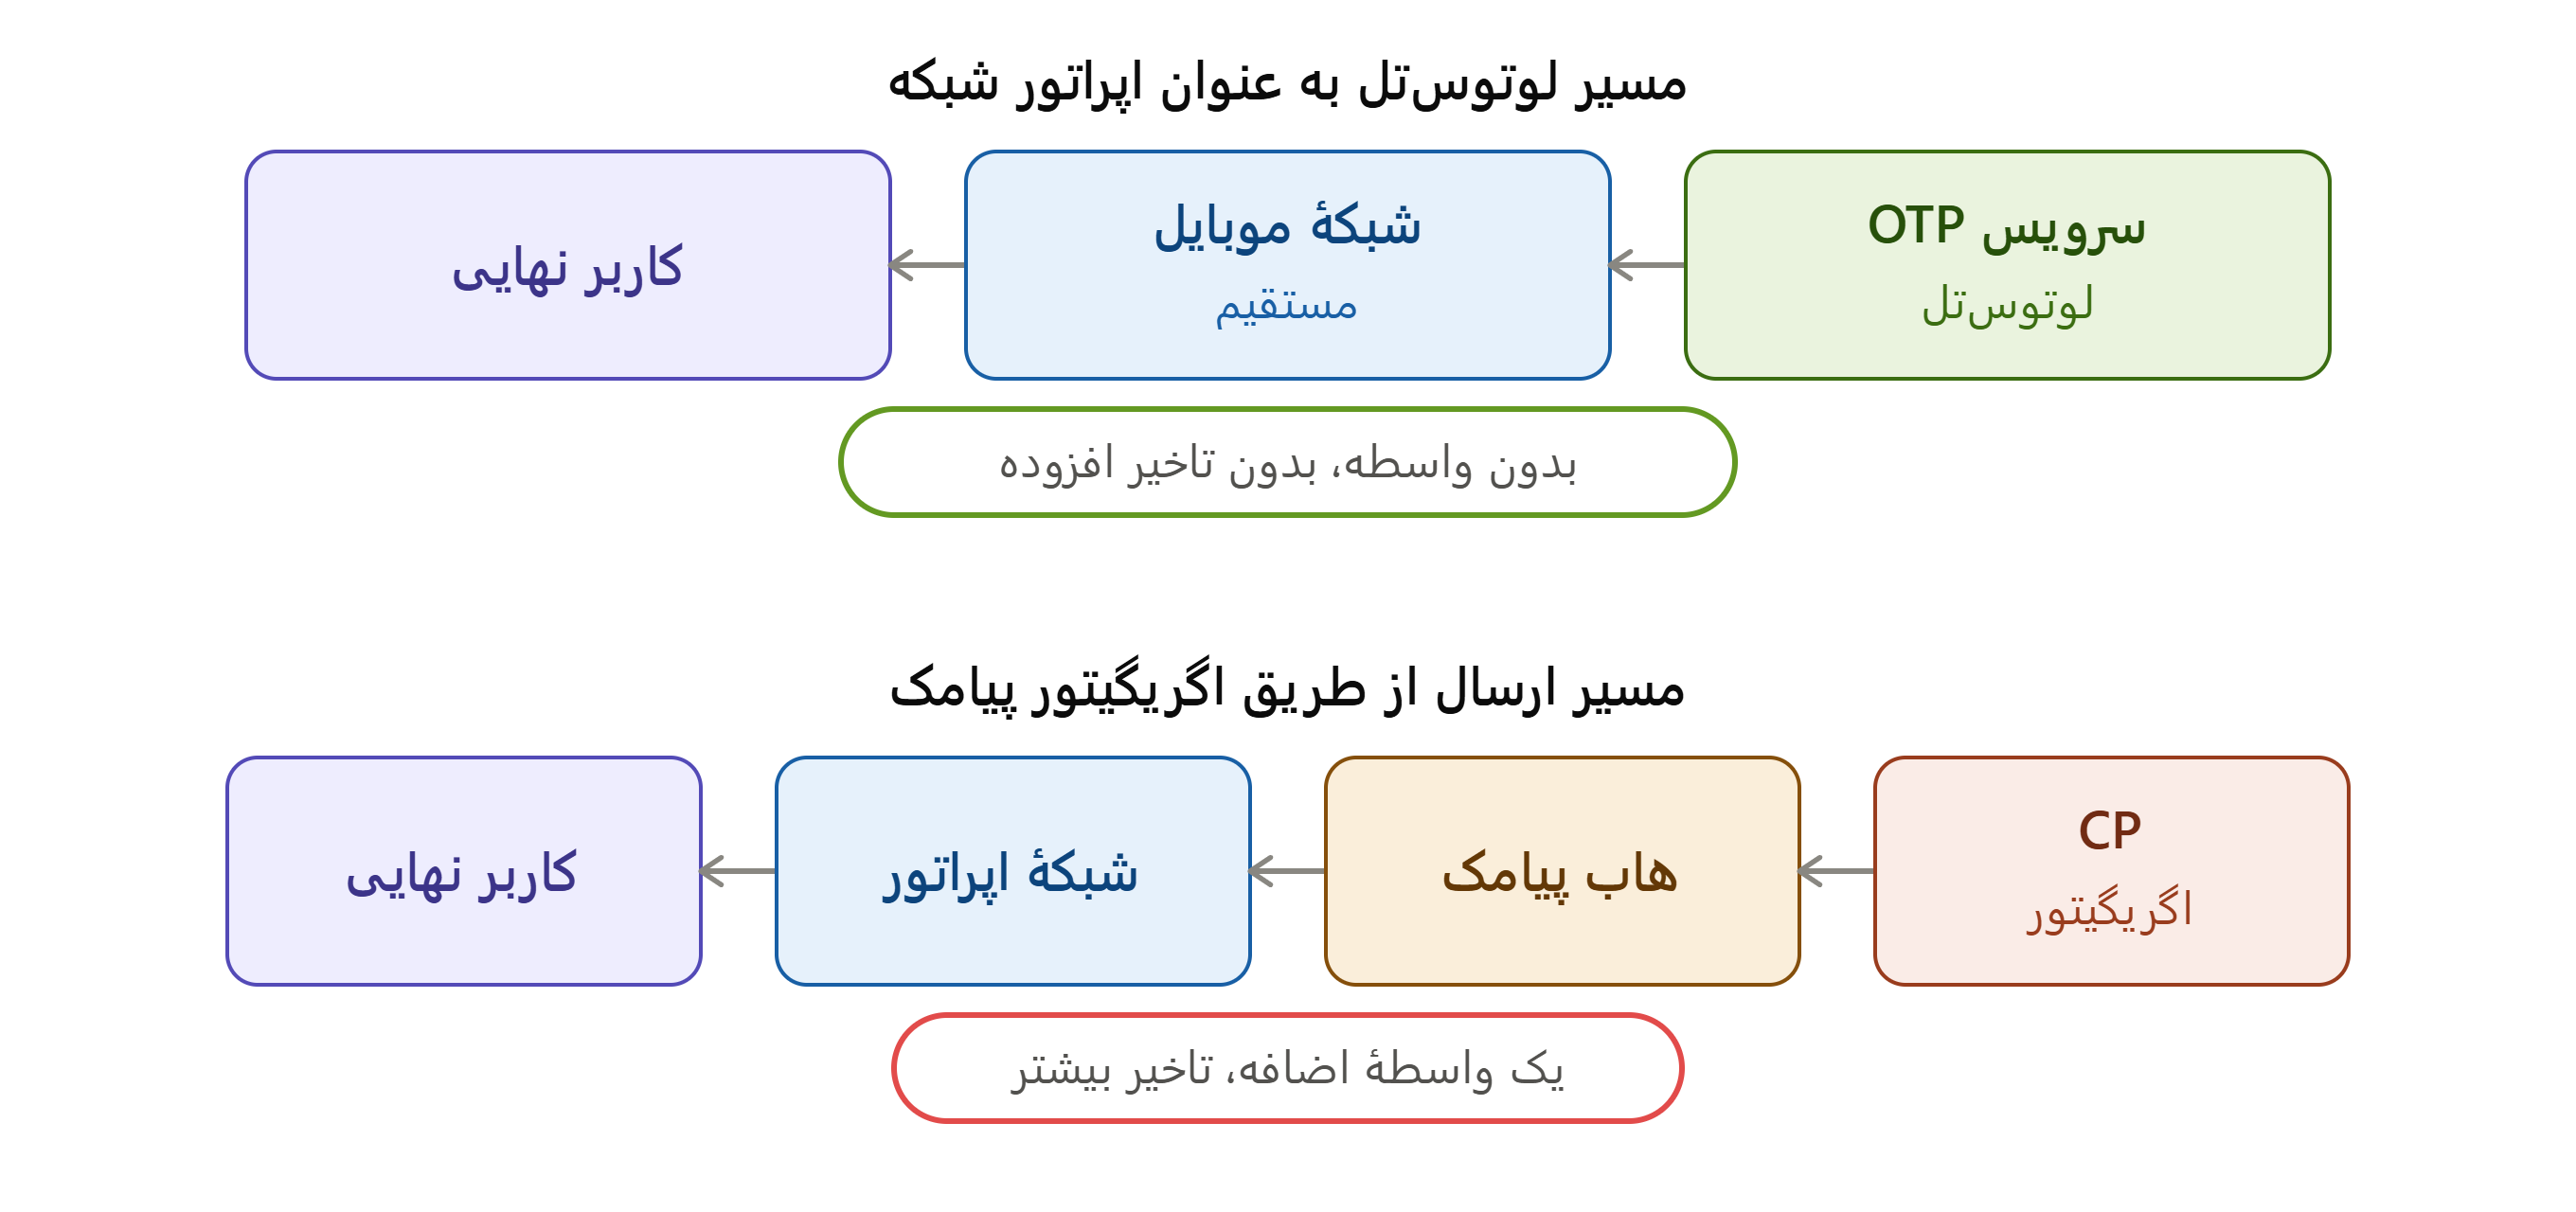
لوتوستل بهعنوان اپراتور موبایل، مسیر ارسال پیامک را مستقیماً و بدون واسطه در اختیار دارد. در مقابل، بسیاری از سرویسدهندگان OTP در بازار، در واقع CP یا اگریگیتور پیامک هستند — یعنی خودشان اپراتور نیستند و پیامک را از طریق یک هاب پیامک واسط به شبکهٔ اپراتور میرسانند. این واسطهٔ اضافه، بهویژه برای سرویسی مثل OTP که سرعت تحویل در آن حیاتی است، معمولاً به معنای تأخیر بیشتر و یک نقطهٔ خرابی احتمالی بیشتر در مسیر است. مزیت رقابتی لوتوستل، عبور مستقیم از شبکهٔ اپراتور بدون این واسطه است.
این مزیت زیرساختی جنبهٔ رقابتی حساسی دارد و پیشنهاد میشود در محتوای بیرونی و بازاریابی، بهصورت کلی («ارسال مستقیم، بدون واسطه») مطرح شود، بدون افشای جزئیات فنی مسیر شبکه.
سرشماره و مدل مرکز تصدیق احراز هویت:
سرشمارهٔ استفادهشده برای ارسال کدهای OTP میتواند به یکی از دو شکل زیر باشد:
1. سرشمارهٔ اختصاصی سرویس احراز هویت لوتوستل، با مسک یا بدون مسک
2. سرشمارهٔ اختصاصی خود سازمان (در صورت تمایل سازمان به حفظ هویت برند خودش در پیامک)
نکتهٔ مهم: چون محتوای پیامک OTP معمولاً فقط شامل کد است و هیچ محتوای برند یا تبلیغاتی دیگری ندارد، سازمان لزوماً نیازی به سرشمارهٔ اختصاصی خودش ندارد. در این حالت، لوتوستل میتواند با سرشمارهٔ شناختهشده و معتبر خودش نقش یک «مرکز تصدیق احراز هویت» را ایفا کند: کاربر نهایی، پیامک را از یک منبع شناختهشده و قابلاعتماد دریافت میکند، بدون اینکه سازمان نیاز به راهاندازی و نگهداری سرشمارهٔ اختصاصی خودش داشته باشد.
مخاطبان هدف :
OTP Saas برای کسبوکارها و سازمانهایی طراحی شده است که به یک راهکار ساده، قابل اتصال و قابل اتکا برای احراز هویت پیامکی کاربران نیاز دارند.
مخاطبان اصلی این سرویس عبارتاند از:
· توسعهدهندگان وبسایت و فروشگاههای آنلاین:
که نیاز دارند فرایند ثبتنام، ورود و تأیید شماره همراه کاربران را از طریق OTP پیادهسازی کنند.
· تیمهای فنی و توسعه نرمافزار کسبوکارها :
که میخواهند فرایند ورود کاربران را سادهتر کرده و وابستگی به نام کاربری و رمز عبور را کاهش دهند.
· سازمانها و شرکتهای دارای سامانه اختصاصی:
که به دنبال یک لایه احراز هویت پیامکی قابل اتکا و قابل اتصال از طریق API هستند.
· اپلیکیشنهای موبایل و پلتفرمهای آنلاین:
که برای ثبتنام یا ورود کاربران به تأیید شماره تلفن همراه نیاز دارند.
· سامانههای سازمانی و خدمات دیجیتال :
که نیازمند ارسال کدهای یکبارمصرف برای احراز هویت کاربران یا تأیید عملیات هستند.
· کسبوکارهایی که نمیخواهند زیرساخت مستقل ارسال پیامک و مدیریت OTP را توسعه و نگهداری کنند و ترجیح میدهند این قابلیت را بهصورت سرویس دریافت کنند.
تاریخ تولید: ۶ مهر ۱۴۰۵
نمایندگی بوشهر(دهقاید) - 77101
- شهر: برازجان
- تلفن: 09034024096